ZDR(ゼロデータ保持)とは OpenAIの新発表でもChatGPT Businessは対象外

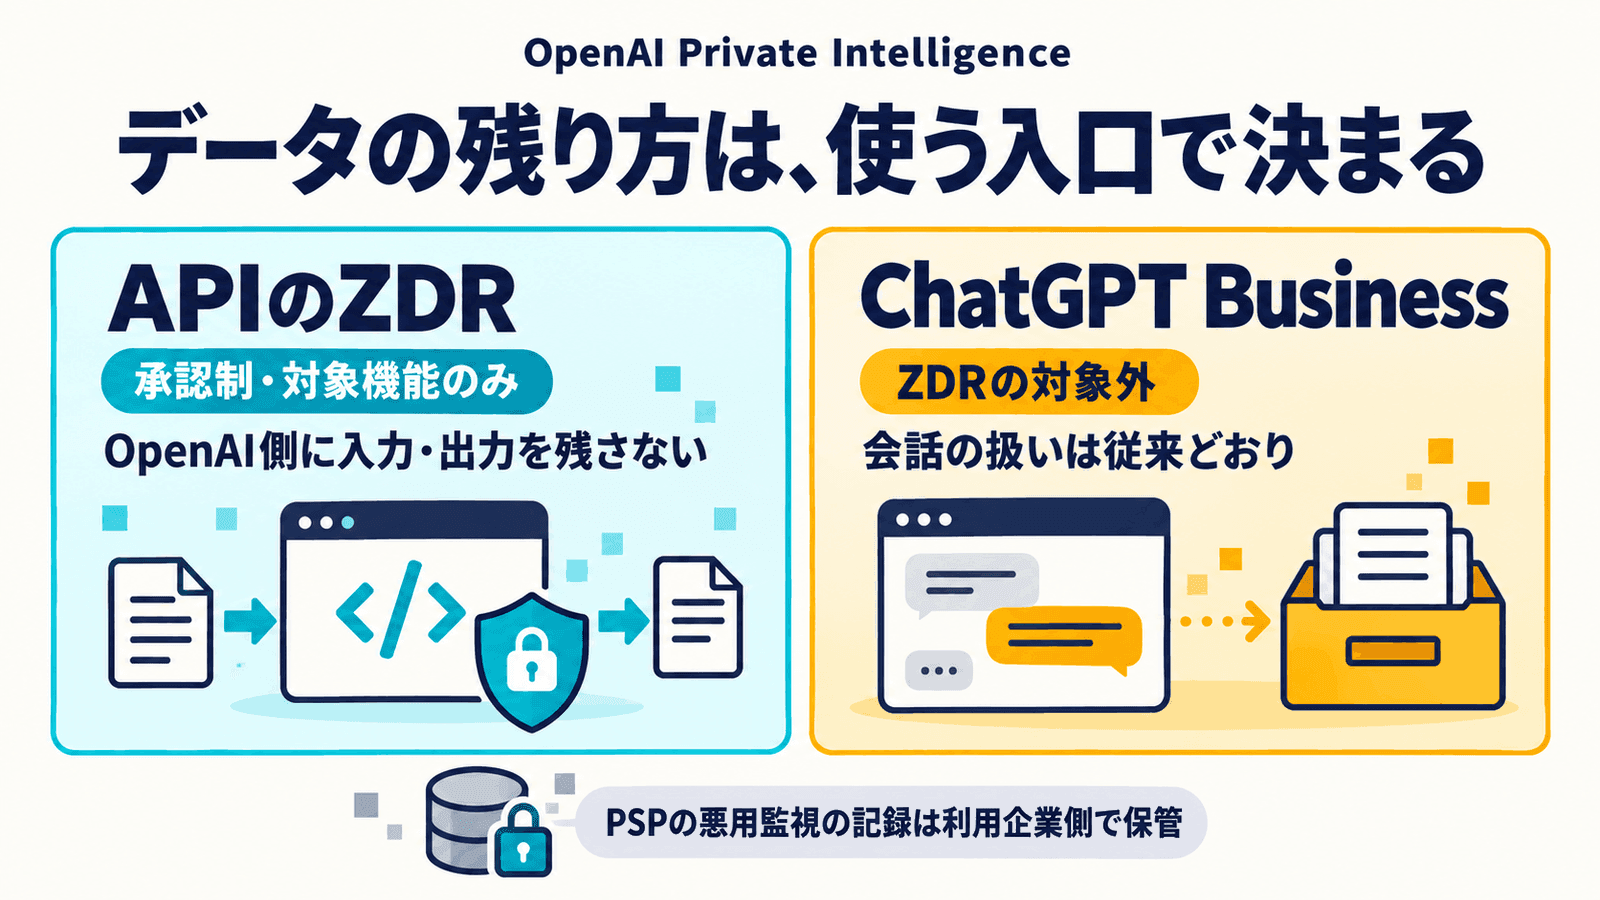
日本時間10月31日の0時すぎ、OpenAIが「OpenAI Private Intelligence」を発表しました。ChatGPT、Codex、APIを仕事で使う企業に向けて、データを守るための仕組みをひとまとめにして示したものです。その柱の1つに、APIで使えるZDR(Zero Data Retention、ゼロデータ保持)があります。AIの提供元が、受け取った入力と返した出力を、処理が終わったら手元に残さない、という約束です。
ZDRはOpenAIだけの言葉ではなく、AnthropicのClaudeをはじめ、AIを提供する多くの会社が使う呼び方です。名前の響きから「会社のChatGPTに入れた内容が残らなくなる」と受け取りたくなりますが、そうではありません。OpenAIでZDRが使えるのはAPIで、ChatGPT Businessの会話の扱いは、今回の発表で変わっていません。
ZDRは「処理が終わったら残さない」約束。OpenAIではAPIで承認を受けた組織だけ
ふだんOpenAIのAPIを使うと、入力と出力は、悪用を見張るためのログとして原則最長30日保持されます(法律で必要な場合や、被害を防ぐために必要な場合は、さらに長くなることがあります)。ZDRは、この保持をなくす取り決めです。APIのデータの扱いを説明するページによると、使うにはOpenAIの事前の承認と、追加の条件を受け入れることが必要です。申し込みの窓口は営業チームで、承認されると、管理画面の設定から組織ごと、プロジェクトごとに有効にできます。
承認された組織は、ZDRと、MAM(変更版の悪用監視)のどちらかを選びます。
| 設定 | 入力と出力の扱い |
|---|---|
| 通常のAPI | 悪用の監視のため、原則最長30日保持 |
| MAM | 監視のログに入力と出力を含めない |
| ZDR | MAMと同じ扱いに加えて、応答を保存する設定(store)が常にオフになる |
注意したいのは、ZDRを有効にしても、すべての機能で何も残らなくなるわけではないことです。会話の履歴を持つConversationsや、Agents、Assistants、ファイルを検索用に置いておくVector Storesなどは、ZDRの対象外で、機能を動かすためのデータが残ります。どの機能が対象かは、同じページの表で確かめられます。
Private Intelligenceは新しい製品ではなく、企業向けの保護をまとめた名前
Private Intelligenceのページには、4つの柱が並んでいます。OpenAIの担当者が業務の内容に触れられる範囲を絞る「アクセス制限」、入力と出力は利用企業のものだとする「データの所有権」、エージェントが触れてよい先と承認の条件を利用企業が決める「エージェントの操作」、そして暗号化などの「データセキュリティ」です。製品別のページでは、これをChatGPT、Codex、APIのそれぞれについて説明しています。
ただ、中身の多くは、すでにあったものです。時系列で並べるとこうなります。
- 8月: OpenAIが、最上位のモデルでもZDRを続けると発表。あわせて、悪用や、エージェントが指示から外れて動き続けるといったリスクを見つける新しい監視の仕組みPrivate Safety Processing(PSP)を予告
- 9月22日: PSPをAPIの利用企業に提供開始(対象は段階的に拡大)
- 10月31日: これらをPrivate Intelligenceとしてまとめて発表。Private Inferenceのプレビュー登録を受け付け
新しく出てきたのは、Private Inferenceです。モデルが処理している最中のプロンプトと応答も、コンフィデンシャルコンピューティング(処理中のデータを外から覗けない専用の環境で扱う技術)で守る、という設計です。まだプレビューで、ページから登録して詳細を聞く段階です。料金や、誰でも使えるようになる時期は書かれていません。
ChatGPT Businessの会話は、発表のあとも「削除から30日以内に消える」まま
では、ChatGPT Businessはどうか。OpenAIのエンタープライズプライバシーのページによると、Businessで削除した会話や保存しなかった会話は、法律で長く保持する義務がある場合などを除き、30日以内にシステムから消えます。管理者が保持期間を設定できる、とも書かれています。OpenAIの側で保存された会話にアクセスできるのは、技術サポートや悪用の疑いの調査、法令への対応のために承認された従業員と、悪用や誤用の確認だけを請け負う外部の専門業者に限られます。社内では別に、ワークスペースの管理者がメンバーの会話を閲覧、エクスポート、削除できます。
ZDRは、ここには出てきません。Private Intelligenceのページを見ても、ChatGPTについて書かれているのは、シングルサインオン、共有の範囲、つなぐアプリの制御、エージェントへの承認といった管理の機能です。データを保存する地域の指定は、Enterprise向けとして紹介されています。
入力した内容が初期設定のままではモデルの学習に使われない点は、Businessでも従来どおりです。学習の扱いをサービスごとに比べたオプトアウトの早見表と、社内の管理者に会話が見えるかをまとめた記事も、あわせて読むと全体がつかめると思います。
ZDRでも悪用などの監視は止まらない。PSPは「人が読めない場所で、機械だけが確認する」仕組み
ZDRで何も残さないとすると、悪用をどう見つけるのか。OpenAIは8月の発表で、ここに課題があると書いています。見つけたいリスクの中には、1回のやり取りでは分からず、複数のやり取りを並べて初めて見えるものがあります。これまでのZDR向けの監視は、やり取りを1件ずつしか見ていませんでした。
そこで出てきたのがPSPです。開発者向けのガイドの説明をかみ砕くと、流れはこうです。
- 監視の仕組みが詳しく調べる必要があると判定したやり取りや、決められたルールで抜き出したやり取りが、暗号化されて、利用企業が管理するクラウドのストレージに30日間置かれる
- OpenAIの側に残るのは、保管場所への参照と運用のための情報だけで、中身の写しは持たない
- OpenAIの側で記録を復号できるのは、人がアクセスできないように作られた専用の環境だけで、そこで機械が確認する
- その環境から読める形で出てくるのは、リスクの種類を示す、範囲を限ったシグナルだけ
利用企業が管理する鍵(EKM)で、外側にもう一重の暗号をかけることもできます。そのかわり、設定や管理の作業も必要です。ストレージを登録して、記録を30日以上消さずに置き、鍵の設定を保つこと。リスクについて通知を受けたら、OpenAIと一緒に調べることも求められます。なお、EKMとは別の機能として、事前に有効にしておけば、自分たちの鍵で記録を復号して中身を確かめることもできます。
つまり、PSPを組み合わせたZDRは「どこにも何も残らない」のではなく、「OpenAIの手元に中身を残さず、OpenAIの担当者の目にも触れさせない」仕組みだと筆者は理解しています。ガイドには、モデルによってはZDRで使うのにPSPが必要になる、という趣旨の記述もあります。APIのデータの扱いのページには、特定のモデルを特定の利用企業についてZDRの対象から外す場合がある(事前に書面で知らせる)とも書かれています。契約の前に、自社の条件で何が適用されるかを確かめておくのが確実です。
最上位モデルの監視では、Anthropicも「記録を利用企業の側に置く」方向へ
ZDRの扱いは、Anthropicと比べると違いがはっきりします。Anthropicは、Claude Fable 5と5.1、Mythos 5と5.1を「Covered Models」と呼び、悪用されたときの危険が大きいモデルとして別の扱いにしています。ヘルプによると、これらのモデルの入力と出力は原則として30日以上保持され、使える環境ではZDRを選べません。
一方で、Anthropicも同じ方向に動いています。監視用の記録を利用企業が管理するクラウドに置ける「Enterprise Frontier Safeguards」を、2026年秋から段階的に始めるとしています。それまでのつなぎとして、条件を満たす組織には、社内向けの用途に限ってFableをZDRで使える選択肢を期間限定で用意しています。
| OpenAI | Anthropic | |
|---|---|---|
| ZDRを使える場所 | APIの対象機能(承認制) | Claude APIの対象機能など(承認制) |
| 最上位モデル | ZDRで使える(モデルによってはPSPが必要) | Fable・Mythos系は30日保持が原則。Fable 5と5.1は、対象の組織に期間限定でZDRを認める |
| 監視の記録の置き場 | PSPで利用企業のクラウドへ(9月22日から提供) | Enterprise Frontier Safeguardsで利用企業のクラウドへ(2026年秋から段階的に) |
| チャット画面 | ChatGPT Businessは対象外 | Team・Enterpriseの画面は対象外 |
Anthropicの側は、APIのデータ保持のページによります。どちらも、会社向けのチャット画面はZDRの対象外という点は同じです。
ここまでが両社の公式の説明です。ここから先は筆者の読みになりますが、両社とも「強いモデルほど、複数のやり取りを通した監視が要る。ただ、その記録は利用企業の側に置く」という同じ答えにたどり着いたように見えます。違いは2つあると思います。1つは時期で、OpenAIはすでに提供していて、Anthropicはこれからです。もう1つは、警告を誰が受け取るかです。OpenAIのPSPでは、リスクを示すシグナルはOpenAIに届き、利用企業は通知を受けて調査に協力します。AnthropicのEnterprise Frontier Safeguardsでは、自動の監視が見つけた警告は利用企業に直接届き、確認するのも自社の担当者です。
記録を利用企業の側に置くなら、その置き場の面倒も自分たちで見ることになります。PSPなら、ストレージと鍵の設定を保ち、記録を30日以上残しておく必要があります。Enterprise Frontier Safeguardsで自社のクラウドへの保存を選べば、保存先の管理と、届いた警告を確かめる担当者が要ります。「データを預けない」かわりに「確認の仕事を受け持つ」。PSPを組み合わせる会社や、自社での保存を選ぶ会社には、誰が設定を保ち、誰が通知を受けるのかを決めておく体制も問われるのではないでしょうか。
最後に、「どの契約の、どの入口から使うか」でデータの残り方が決まる
同じOpenAIのモデルでも、ChatGPT Businessの画面から使うか、APIから使うかで、データの残り方はまったく違います。ChatGPT Businessを使っている会社にとって、今回の発表は、入力してよい情報の範囲を広げる理由にはならないと思います。社外秘を入れるかどうかは、これまでどおり「削除から30日以内に消える」「OpenAIの承認された担当者が見る場合がある」という前提で決めることになります。
自社のツールにAIを組み込むなら、APIのZDRを申し込むという選択肢があります。データを置く地域の設定では、日本のリージョン(jp.api.openai.com)も選べます。使うにはZDRかMAMが条件で、11月1日時点で日本に置けるのは保存だけです。処理まで日本のリージョンで行う設定は、まだありません。
私たちも、AIを業務の仕組みに組み込むときは、まずデータの通り道を確かめるようにしています。モデルの性能はニュースになりますが、データの残り方は契約と入口で決まり、こちらは自分で調べないと分かりません。自社で使っているAIについて、サービス名と契約のプラン、画面から使うのかAPIから使うのか、提供元に何日残り誰が見られるのか。この3つを1行ずつ書き出し、そこに入れている情報の種類や、社内の規程、取引先との約束と照らしてみる。そうすると、ZDRまで必要な業務がどれなのかを考えやすくなると思います。