Notion AIのチャット流出、原因は委託先 今使っているAIツールは何かを確認する

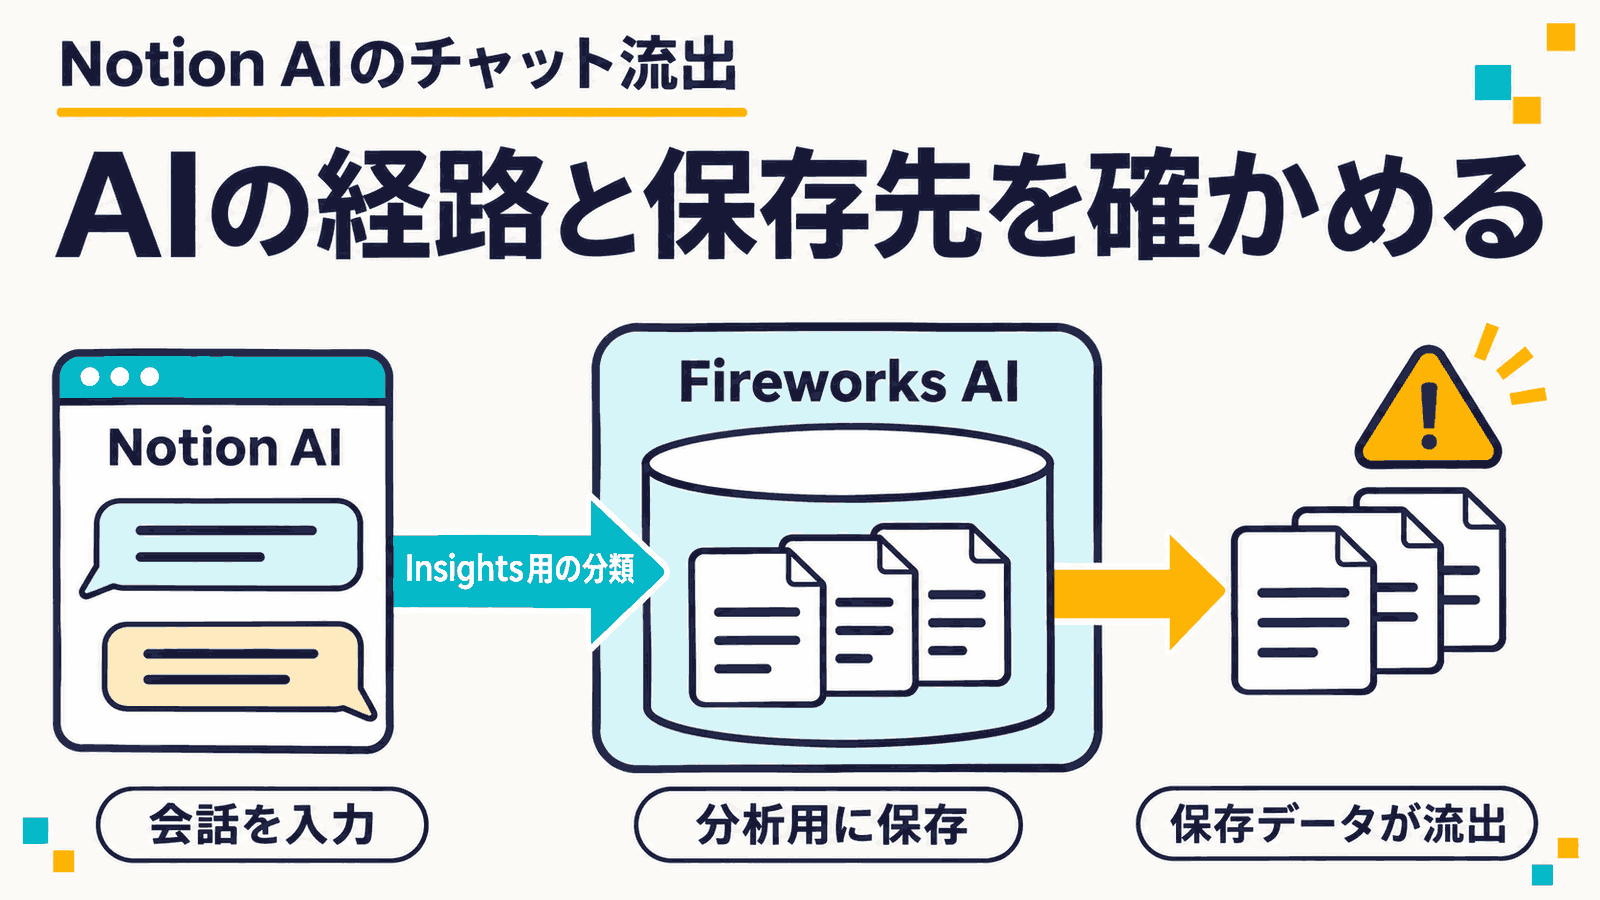
Notion AIに打ち込んだ会話が、Notionではなく、その先の委託先から流出しました。
Notionは2026年11月、AIの処理を委託していたFireworks AIへの不正アクセスで、一部のワークスペースのNotion AIのチャット記録が外部に渡ったと公表しています。対象はワークスペースの1%未満です。ただ、漏れたのはAIとのやり取りそのものでした。
Notionを社内の情報置き場にしている会社は多いと思います。今回の件は、Notionを使っているかどうかに関係なく、「自分が使っているAIは、裏でどこを通っているのか」を考えるきっかけになります。
流出したのはInsights用のAIチャット記録。範囲は1%未満でも、中身は読める状態だった
Notionの発表による経緯は次のとおりです。
| 日付 | 何が起きたか |
|---|---|
| 11月2日 | Fireworksから「一部のデータに不正アクセスがあった」と連絡が来る。調べると中身はNotion AIのテスト用の合成データで、顧客データは含まれていなかった |
| 11月3日 | 念のため朝までにFireworksとの接続を切り、Fireworks側にあったデータをすべて削除 |
| 11月6日 | Fireworksから「顧客データにもアクセスされた可能性がある」と追加の連絡 |
| 11月8日 | 影響を受けたデータの範囲が確定 |
| 11月9日 | 影響を受けた顧客に個別に連絡 |
漏れていたのは、Notion AIのチャット記録です。「Insights」という、自社のAIの使われ方を分析する機能のために使っていたものでした。
Notionは、影響を受けたワークスペースの大半で、記録には「誰が書いたか」「どのワークスペースのものか」のラベルが付いていなかったと説明しています。AIがツールを実行した結果も含まれていません。
ただ、ラベルがないからといって安心はできません。会話の中に社名や顧客名、案件の中身を書いていれば、そこから読み取れてしまいます。Notion自身も、影響を受けた顧客に対して、このデータは漏れたものとして扱うよう勧めています。期間中にNotion AIへパスワードやAPIキーなどを貼り付けていた場合は、変更するようにとしています。
影響を受けたワークスペースには、Notionからメールで連絡が届いていて、漏れたデータをワークスペースの中で確認できます。連絡が来ていなければ、現時点では影響を受けたとは判断されていません。調査は続いていて、Insights機能は止まっています。
漏れたのはNotionではなく委託先。分類処理のためにFireworks側にデータが置かれていた
Fireworks AIは、AIモデルを動かす基盤を他社に提供している事業者です。Notionは発表の中で、数万社が使う世界有数のAI基盤だと紹介しています。Notionはここを、2つの用途で使っていました。
- Insights用の分類処理: AIの使われ方を分析するために、チャット記録を分類する
- オープンウェイトモデルの推論: 誰でも重みを入手できる公開モデルを、Notionの中で動かす
Fireworks側も、10月9日とその後の更新で経緯を公表しています。10月6日に社内の認証情報が不正に使われたことを検知しました。さらに10月23日には、研究開発用のマシンを置いていた外部のクラウド事業者が侵害され、翌24日にはそこを足がかりにFireworksの開発用マシンへ入り込まれています。影響が出たのは、アカウントや請求の情報と、一部の顧客が保存していたデータセットや学習途中のモデルです。攻撃者は、盗んだアクセス権でAIモデルを不正に使い、その利用権を転売する集団とみられています。
ここで押さえておきたいのは、Fireworksが「推論(AIが答えを返す処理)はデータを保存しない設定(ZDR)で、現時点で影響は確認されていない」と説明している点です。
つまり、今回流出が確認されたのは、AIに質問して答えをもらう処理の通り道ではありません。Insightsという付随的な機能のために、Fireworks側に置かれていたデータです。答えを出す処理は保存しなくても、分析のように別の目的でデータを預ける場面があると、そこに会話が残ります。
Notion AIの裏には10社以上のAI事業者がいる
Notionは、データの処理を任せている委託先を一覧で公開しています。AIモデルの提供元として載っているのは、Anthropic、OpenAI、Google、xAIのほか、Fireworks、Baseten、Cerebras、Modalなど、10社以上です。
NotionのAIのセキュリティに関するヘルプによると、モデルには、開発した会社からNotionに直接提供されているものと、専門のインフラ事業者(推論プロバイダー)を通じて提供されているものがあります。たとえばNotionは7月、オープンウェイトモデルのKimi K3をNotionで使えるようにした際、提供元はFireworksだとXで告知していました。Notion AIという1つの画面の裏でも、選ぶモデルによって、処理する会社が変わることがあります。
もう1つ見落としやすいのが、会話がどこへ渡るかは、自分が選んだモデルだけでは決まらないことです。Insightsの分類処理は、AIの使われ方を分析するための機能です。Notionの発表には、どのモデルとの会話が対象だったかは書かれていません。発表を読む限り、少なくとも、Fireworksで動くモデルを選んだ人だけの話とは読めません。
同じヘルプには、直接契約か推論プロバイダーかにかかわらず、すべてのAI事業者が「学習に使わない」ことを含む同じ契約上の義務を負うとも書かれています。それでも今回は流出しました。「学習に使わない」という約束と、「預けたデータが漏れない」ことは別の話です。
フロンティアモデルか、それ以外か。経路が短いほど、確かめることは少なくて済む
ここまでが公式の発表から分かる事実です。ここからは筆者の考えになります。
使っているAIがフロンティアモデル(OpenAI、Anthropic、Googleなどが開発する最先端のモデル)なのか、それ以外なのか、そしてそのモデルにどんな経路で届いているのかを、よく見極める必要があると考えています。
理由は、信頼しなければならない会社の数です。開発元のサービスを直接使うなら、データを何日保存するか、学習に使うか、保存しない契約(ZDR)を結べるか、どんな委託先があるかを、その開発元の公開文書や契約で確かめられます(ZDRの記事で詳しく書きました)。間にサービスが入るほど、その会社がどこに何を保存しているかを、1社ずつ確かめる必要が出てきます。
最終的にはAPIでフロンティアモデルにつないでいるサービスでも、その手前でサービス側が会話を保存していれば、そこが漏れる場所になり得ます。今回の件は中継の途中で漏れたわけではありませんが、回答を作る処理とは別に、分析のための会話が外部の事業者に保存されていたという点では同じ構図です。
Fireworks自身も、データを保存しない設定や第三者の監査について情報を公開している事業者です。それでも、関わる会社が増えるほど、保存先や管理体制を確かめる相手も増えます。そのうえで、セキュリティにかけられる体制という点で、フロンティアモデルの開発元と、それ以外の多くのAIサービス事業者との間には、大きな差があると思っています。もちろん、フロンティアモデルなら安心という話ではありません。開発元も攻撃の対象になりますし、使う側の設定で守れる範囲も変わります。
私たちも、自社のSaaSでAIのAPIを使っています。どの事業者を経由させ、何を保存するかは、設計の段階で決めている項目です。ただ、使う側からはその判断がほとんど見えません。
最後に、AIに渡す前に確かめる4つのこと
便利なAIほど、会社の情報を気軽に渡したくなります。渡す前に、次の4つを確かめてみてください。
- 使っているAIサービスは何か: 社内で使っているAIを、ChatGPTやClaudeのような開発元のサービスか、それ以外のサービスに組み込まれたAIか、まず洗い出します。NotionやSlack、各種SaaSに付いているAI機能も含めます
- どの経路で最終的なモデルに届くのか: サービスの委託先一覧(サブプロセッサーリスト)や、使っているモデルの説明を確認します。Notionのように一覧を公開しているサービスもあります
- プロンプトや生成内容はどこに保存されるか: 何日保存されるか、分析や改善のために別の会社へ渡ることがあるかを確認します。管理者が会話を見られるかどうかはこちらの記事、学習に使われるかどうかはこちらの早見表にまとめています
- 渡してよい情報を選別できているか: パスワードやAPIキー、顧客の個人情報、未公開の数字など、漏れたら困る情報は入れない。社内でその線を決めておきます。Notion AIのように、AIが社内のページを検索して回答に使う仕組みでは、手で打ち込んだ文章だけでなく、AIが参照したページの内容もモデルに送られます。機密のページをAIが参照できる範囲に置いていないか、権限もあわせて見直します
2と3が公開情報だけで分からないときは、提供元に「回答を作る処理とは別に、利用状況の分析などのために会話を保存したり、外部の会社に送ったりしていますか」と聞いてみてください。答えが得られるまでは、機密性の高い情報を扱う用途には使わない、という判断もあり得ます。
どれだけ経路を確かめても、漏れる可能性をゼロにはできません。だから4つ目が、結局いちばん確実です。
今回の件で、AIの裏側には利用者が直接契約していない会社がいくつも入り得ることが、はっきり見えました。使っているAIの裏側を一度確かめてから、何を渡すかを決めてほしいと思います。