ChatGPTが凍結される線引き 上限回避の抜け道がいちばん危ない

「ChatGPTのアカウントが、ある日突然使えなくなった」。Xでこの手の報告をときどき見かけます。長年の有料ユーザーが履歴ごと失った、という怒りの投稿も混じっていて、正直あまり他人事に思えません。
原因の多くは規約違反です。ただ、報告されている中身を追っていくと、悪意のある使い方というより「上限をどうにか回避するための工夫」がそのまま地雷になっているケースが目立ちます。しかも業務でChatGPTを使っている会社にとっての本当の怖さは、止まること自体ではなく、その先にあります。
OpenAIの公式ドキュメントには、停止の理由も、その手前にある警告の扱いも、はっきり書いてあります。そこを起点に線引きを確認します。
(2026年10月3日追記: 9月末から、Xで「警告なしに止められた」という報告が目立つようになりました。これを受けて次の章を訂正し、業務で使う会社が知っておきたい最近の事例を後半に足しています。)
警告を挟むのは、一部の違反だけ
(2026年10月3日訂正: 公開時はこの章を「いきなり消えるわけではない」と書き出していましたが、公式ヘルプの読み方として正確ではなかったため書き直しました。)
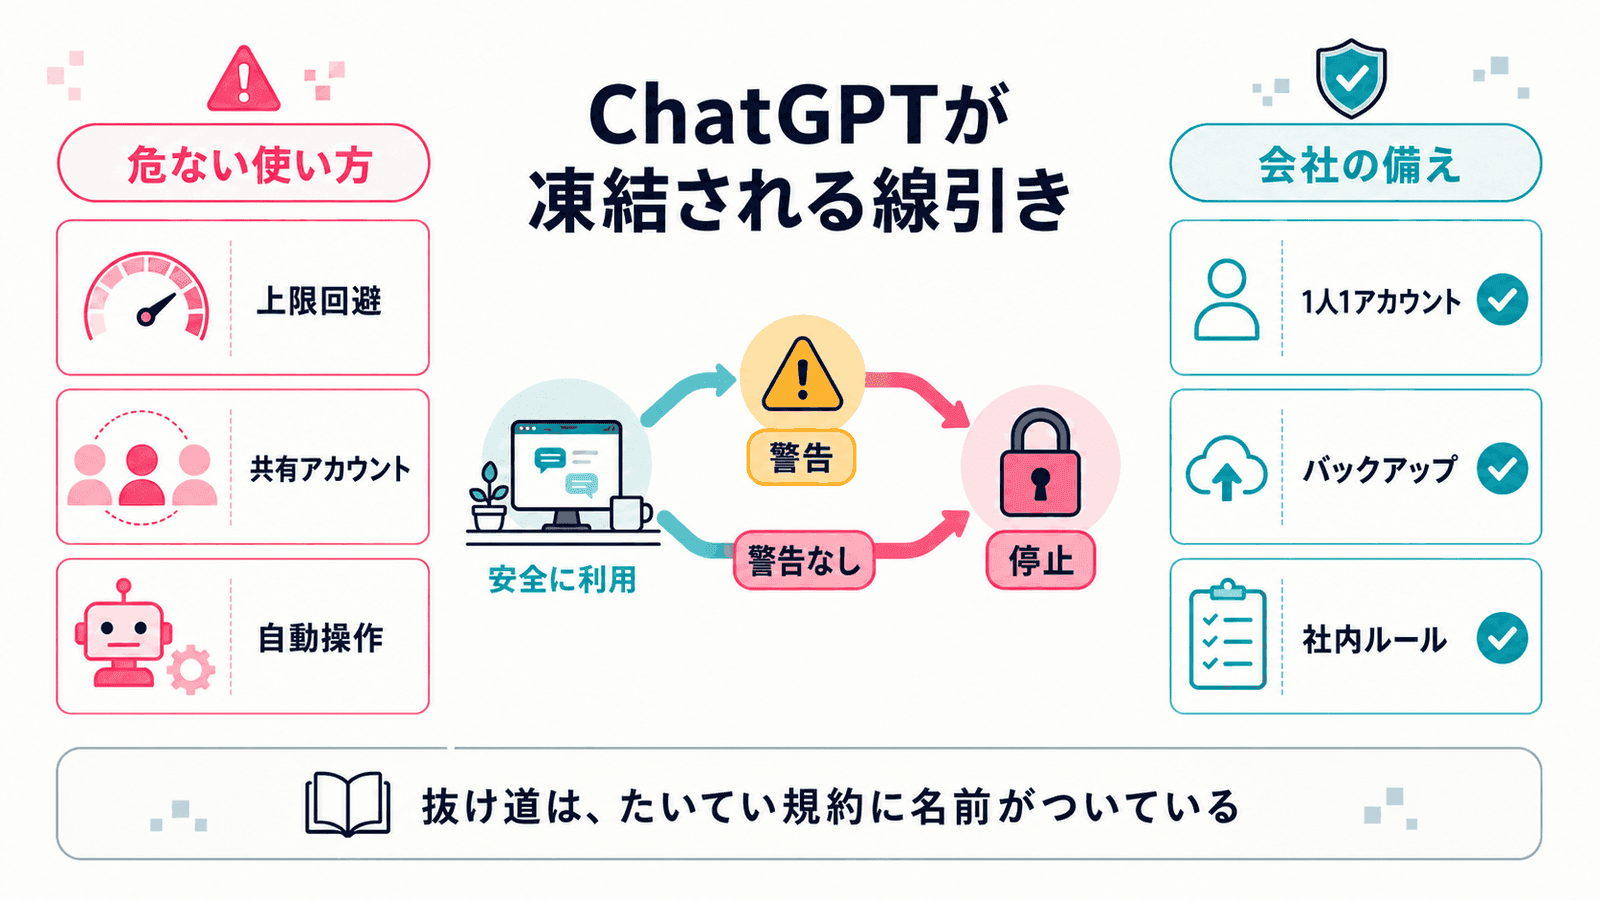
OpenAIのヘルプには、警告についての説明が独立した記事として用意されています。そこには警告は通知であって、即時の利用停止ではないと明記されています。利用を見直して調整する機会だ、という位置づけです。警告の後も違反が続けば、追加の制限や恒久的なアカウント無効化につながる、とも書かれています。
ただ、これは警告を受け取った人に向けた説明です。停止の理由を並べた別のヘルプを読むと、警告を出すのは一部の違反に対してだと書かれています。次の章で紹介する使用ポリシー違反や利用規約違反は、それだけで停止の理由として並んでいて、先に警告を受けていることは条件になっていません。
問題のあるコンテンツをどう検知しているかを説明したヘルプでは、検知したときの標準的な対応は「警告を出す」か「モデルの応答をブロックする」で、アカウントの停止はごく限られた状況の悪質な行為に対してだけだと説明されています。こちらはプロンプトや出力の中身についての説明で、アカウントの共有や自動操作のような使い方の違反までは扱っていません。
警告から停止へと段階を踏むのは、公式が想定している流れの1つにすぎない、ということです。警告のメールを迷惑メールフォルダに埋もれさせたまま同じ使い方を続けるのがいちばんまずいのは変わりません。そのうえで、警告が来ないまま止まる場合もあると考えておいたほうが安全です。
公式が挙げる停止理由は5つ
では実際に無効化されるのはどんなときか。Why Was My OpenAI Account Deactivated? に5つ列挙されています。
| 理由 | 具体例 |
|---|---|
| 使用ポリシー違反 | 性的コンテンツ、児童の搾取、暴力・自傷、詐欺的な行為、ヘイト・嫌がらせ・スパムなど |
| 利用規約違反 | セキュリティやアクセス制限の回避、アカウントやAPIキーの不適切な共有、サービスの健全性を損なう使い方 |
| 不正アクセスの疑い | 乗っ取りが疑われる挙動を検知した場合に、保護のため一時的に停止 |
| 警告後の再違反 | 警告で示された期間内に使い方を是正しなかった場合 |
| 本人確認の未完了 | 年齢確認や本人確認を求められたのに完了しなかった場合 |
1つ目はイメージしやすいと思います。使用ポリシーに禁止事項が並んでいて、普通に仕事で使っているぶんには縁がありません(ただし後半で触れるとおり、仕事に使っていただけなのに止められた、という訴えは出ています)。
一般のビジネス利用で現実的にリスクがあるのは、2つ目です。そして3つ目と5つ目は、違反していなくても起こり得ます。乗っ取りを疑われた場合の停止は、むしろ利用者を守るための措置。本人確認の未完了は、単に案内メールに気づいていないだけ、というパターンが十分あります。
危ないのはアカウントの数ではなく、迂回する意図
ここが今回いちばん伝えたい部分です。
Xでは「複数アカウントを持つとBANされる」という言い方をよく見かけます。これは正確ではありません。OpenAIはアカウント切り替え機能を公式に提供していて、個人用と仕事用の2つに同時にログインして瞬時に切り替える使い方を、はっきり想定しています。初回のAPIキーを生成するときの電話番号認証についても、同じ番号を最大3回まで使えるとヘルプに明記されています。少なくともこの認証に関しては、3つのアカウントで同じ番号を使ってよい、ということです。
線を引いているのは数ではなく、目的のほうです。利用規約の禁止事項に、こう書かれています。
レート制限や規制を回避したり、当社が本サービスに実装させている保護措置や安全管理上の緩和対策を迂回したりするなど、本サービスを妨害又は中断させること。
同じ規約には「データ又はアウトプットを自動又はプログラムにより引き出すこと」「本サービスを変更、コピー、リース、販売、又は配布すること」も並びます。登録の項では「アカウントの認証情報を他人と共有したり、アカウントを他人に利用可能にしたりしてはなりません」と明言されています。
これを日常の行動に置き換えると、危ないのは次のようなパターンです。
- 無料枠を使い切るたびに新しいアカウントを作り直して使い続ける
- 有料プランの上限に達したら別のアカウントに切り替えて、実質的に上限をなかったことにする
- Web版のChatGPTをブラウザ自動操作ツールで動かし、APIの代わりとして大量に処理させる
- 1つの有料アカウントを複数人でログインして共有し、人数分の料金を払わずに使う
- 契約したアカウントへのアクセスを、社外の誰かに貸す・売る
どれも、やっている本人の感覚では「ちょっとした工夫」です。ここが厄介なところで、規約の文言に当てはめると回避行為に直撃します。特に4つ目は、悪意ゼロで社内に定着していることがあります。
業務利用でいちばん踏みやすいのは、アカウントの使い回し
OpenAIにはアカウント共有についての独立したポリシーがあります。書き出しがこうです。あなたのアカウントは、それを作った本人のためのもの。誰か他の人が使う必要があるなら、その人が自分のアカウントを作るべきだ、と。
理由も3つ挙げられています。認証情報の共有は個人データや決済情報の露出につながること。1つのアカウントを複数人が使うとポリシー違反や誤用のリスクが上がること。そしてサービスが個人の利用パターンに合わせて最適化される設計であること。
私たちのAI導入支援の現場でも、部署でアカウントを1つ共有している会社は珍しくありません。人数分の月額を払わずに済むので、コスト面では合理的に見えます。ただ、そこには3つの問題が同時に乗っています。
1つ目は、規約違反そのものであること。2つ目は、誰か1人の使い方で全員が同時に止まること。共有アカウントは、リスクも共有します。3つ目は、履歴や設定が混ざって、誰が何を入れたのか追えなくなること。これはシャドーAIの記事で書いた「どこに何を入れたか分からない」状態と、実は地続きです。
月額を人数分払うのは、規約対策というより事故対策の費用だと考えたほうが、腹落ちしやすいかもしれません。
国と決済手段の条件は、思ったより厳格
もうひとつ、違反の意識なく踏みやすいのが所在地と決済です。
ヘルプの対応国についての記事には、非対応国からChatGPTやAPIにアクセスしたり、非対応国からのアクセスを他者に提供したりすると、アカウントがブロックまたは停止される可能性がある、と書かれています。支払い方法についても、対応国リスト外の決済手段を使うとサービスの利用がブロックされる、と明記されています。
日本は対応国なので、国内で普通に使うぶんには関係ありません。気をつけたいのは、社内ネットワークの都合で常時VPNを経由していて出口が海外になっている場合や、海外の関係会社名義のカードで決済している場合です。悪意はなくても、システムから見える情報は同じになります。
Xの報告を眺めていると「VPNのせいかもしれない」と推測している投稿が一定数ありました。ここは公式が個別のケースを説明しているわけではないので断定はできません。ただ、条件として明文化されている以上、業務環境の出口がどこになっているかは一度確認しておく価値があります。
最近の停止報告から見える、言い直しと蒸留の線引き
9月の終わりから10月にかけて、Xでは「警告なしに止められた」という投稿が日本語でも英語でも目立つようになりました。10月2日以降は、停止の理由に「recidivism」(違反の繰り返し)とだけ書かれていた、という英語の報告が続いています。有料プランの更新直後だった、仕事にしか使っていない、申し立ては数分で自動的に却下された、最終決定だと言われ、根拠は示されなかった、といった内容です。10月3日時点で、こうした一連の停止報告についてのOpenAIの公式な説明は見つかりませんでした。
本人が心当たりとして挙げているもののうち、業務で使う会社が知っておきたい2つを取り上げます。
安全チェックで止められた依頼を、言い直して送り直した
日本で広く拡散したのは、Codexで作業していた開発者のケースです。手元にあるサポート切れのハードウェアを修理しようとしていて、アカウントを止められたといいます。本人の説明では、安全チェックに引っかかったのは同じプロジェクトで1時間以内に3回でした。Codexに「プロンプトを修正して」と言われ、それに従って何度か試したところで止められたそうです。
OpenAIには、サイバーセキュリティと生物学に関わる依頼に追加の安全チェックをかけることを説明したヘルプがあります。チェックの表示が出ただけで違反と判断されたわけではない、としたうえで「Changing the wording does not change whether a request is allowed」と書いています。言い回しを変えても、許されるかどうかは変わらない、という意味です。止められたときの対処として案内されているのは、範囲を絞って防御側の目的に寄せること、明らかに問題のない依頼が繰り返し止められるならサポートに連絡すること、の2つです。連絡には、表示された安全メッセージ、使ったモデル、日時、リクエストIDなどを添えるよう書かれています。
ここから先は筆者の読みです。公式ヘルプは、言い直しを繰り返すことが停止の理由になるとは書いていませんし、この開発者が止められた本当の理由も分かりません。範囲を絞り、目的を防御側に寄せて送り直すのは、ヘルプ自体が勧めているやり方です。
そのうえで気になるのは、警告のヘルプが警告の理由の1つに「安全フィルタの回避を試みること」を挙げている点です。止められた依頼を、中身はそのままに言い回しだけ変えて送り直すのは、本人にとっては指示どおりの修正でも、システムの側からは回避の試みと見分けにくいのではないかと思います。この記事のタイトルにした「抜け道」と、外から見ると同じ形をしているわけです。
出力を別のモデルの学習に使った(蒸留)
OpenAIは9月30日、組織的なモデル蒸留活動を阻止したと公表しました。蒸留とは、あるモデルの出力を使って別のモデルを学習させることです。報告によると、モデルが内部で行う推論の記録を引き出そうとする活動が7月1日に始まり、7月24日と25日には4,000人を超えるユーザーから16,000件のリクエストが送られました。関連するパターンは15,000人を超えるユーザーで見つかり、7月28日までにすべて阻止したとしています。対応として、不正なアカウントを停止または制限し、新規登録の管理を強めたことも書かれています。
利用規約でも、アウトプットを使ってOpenAIと競合するモデルを開発することは禁止事項に入っています。その一方で、蒸留と判定されたが心当たりがない、という訴えも出ています。OpenAIのGitHubリポジトリには、自社コードの監査にChatGPTとCodexを使っていたProプランの利用者が蒸留を理由に止められ、申し立ては数秒で定型文の却下が返ってきた、という報告が上がっています。これは本人の主張で、OpenAIの返答はついておらず、9月30日に公表された対策と関係があるのかも分かりません。
なお、Xには「この摘発で日本の税理士事務所も巻き添えになった」とする投稿もありましたが、OpenAIの報告にそうした記述はありません。
止まってからできることは、思っているより少ない
ここからが、この記事でいちばん現実的な話です。
異議申し立ての窓口はあります。停止の通知メールが届いているなら、そのメール内のリンクから申し立てるのが公式の推奨です。メールが見当たらない場合は専用フォームから申請できます。フォームの申し立て理由は3択で、「使用ポリシーや規約に違反していない」「アカウントが乗っ取られた」「APIキーが漏洩した」から選ぶ形です。申し立てにはユーザーIDと組織ID、利用状況の説明、乗っ取りが疑われる期間、身に覚えのない請求があればそのカード情報などを添えるよう案内されています。
ただ、窓口があることと、そこで判断が覆ることは別の話だと思います。9月28日には、税理士の平川文菜さんが、ある朝突然ChatGPTのアカウントを止められ、異議申し立ても却下された経緯をYouTubeの対談で語りました。前の章で触れた英語圏の報告にも、申し立てが数分で却下されたという声が並んでいます。
問題はデータのほうです。エクスポート機能のヘルプによると、設定画面からのエクスポートはログアウト状態では利用できず、書き出しの完了まで最大7日かかり、ダウンロードリンクは受け取ってから24時間で失効します。ChatGPT BusinessとEnterpriseのワークスペースも、設定画面からのエクスポートの対象外です。
読み替えると、設定画面からすぐ履歴を取り出すことはできなくなります。サインインできない場合はPrivacy Portalからデータを請求できると案内されていますが、本人確認や処理に時間がかかる可能性があり、業務で必要な資産をすぐ復旧できる前提にはしないほうが安全です。
さらに、自分で削除したアカウントは復活しません。サインイン時のエラーについてのヘルプに、削除済みアカウントは再有効化できないと明記されています。同じメールアドレスで新規登録できるのは30日後で、しかも完全に削除された場合に限られます。無効化された場合は別扱いです。
「止まったら申し立てればいい」で済ませられる話ではない、というのが正直な結論です。
会社としてやるなら、この3つ
大がかりな対策は要りません。今日中に着手できるものを3つ挙げます。
- 1人1アカウントにする。共有をやめて、業務利用は法人プランに寄せる。学習利用の扱いも法人プランのほうが安全側に倒れるので、一石二鳥になります(AIサービス別オプトアウト早見表で各社の扱いをまとめています)
- 消えて困る資産を、ChatGPTの中だけに置かない。作り込んだカスタム指示、GPTs、プロジェクトの設定。これらは会社の資産になっているのに、バックアップの対象から漏れがちです。定期的に外へ書き出す運用を決めておく。止まった日も仕事が回るよう、同じ作業を別のAIツールでもできる状態にしておくと、なお安心です
- 禁止行為を社内ルールに数行だけ書く。「アカウントを共有しない」「上限を超えたくても別アカウントに移らない」「Web版を自動操作ツールで動かさない」「安全チェックで止められた依頼を、言い回しだけ変えて送り直さない」。この数行があるだけで、共有や上限回避のように知らずに踏む違反は、かなり減るはずです(社内AIガイドラインの記事も参考にしてください)
3つ目は特に効きます。禁止されていると知らないだけ、というのが本当に多いからです。
最後に 抜け道は、たいてい規約に名前がついている
今回、公式ドキュメントを一通り読み直して思ったのは、OpenAI側の説明は思ったより丁寧だ、ということでした。警告と停止は分けて説明されているし、停止理由も類型化されているし、異議申し立ての窓口もある。ただし、警告が必ず先に来るとはどこにも書かれていませんし、個別の停止理由まで説明してもらえるとも限りません。
それでもXに怒りの投稿が並ぶのは、規約の文言と、利用者が感じている「ちょっとした工夫」の距離が遠いからだと思います。最近はそこに、身に覚えがないのに理由も示されない、という不満も重なっています。上限を回避する裏技として共有されているものは、たいてい規約側に回避行為という名前がついている。この対応関係を知っているかどうかで、リスクの見え方はまるで変わります。
確かめてほしいことは2つあります。1つは、自社のChatGPTがいま何アカウントで、誰と誰が同じアカウントを使っているか。数えてみると、想像より多いはずです。
もう1つは、ある日突然アカウントが止まったら、どの業務が止まり、何が取り出せなくなるかです。警告が来てから考えればいい、という前提はもう置けません。安全チェックで止められた依頼は言い回しを変えて押し通さず、作り込んだ指示文や設定は普段から外にも控えておく。こうした習慣が、止まったときの被害をいちばん小さくすると思います。